सरकारी एजेंसी की बड़ी वॉर्निंग... TATA कार पर हैकिंग का खतरा
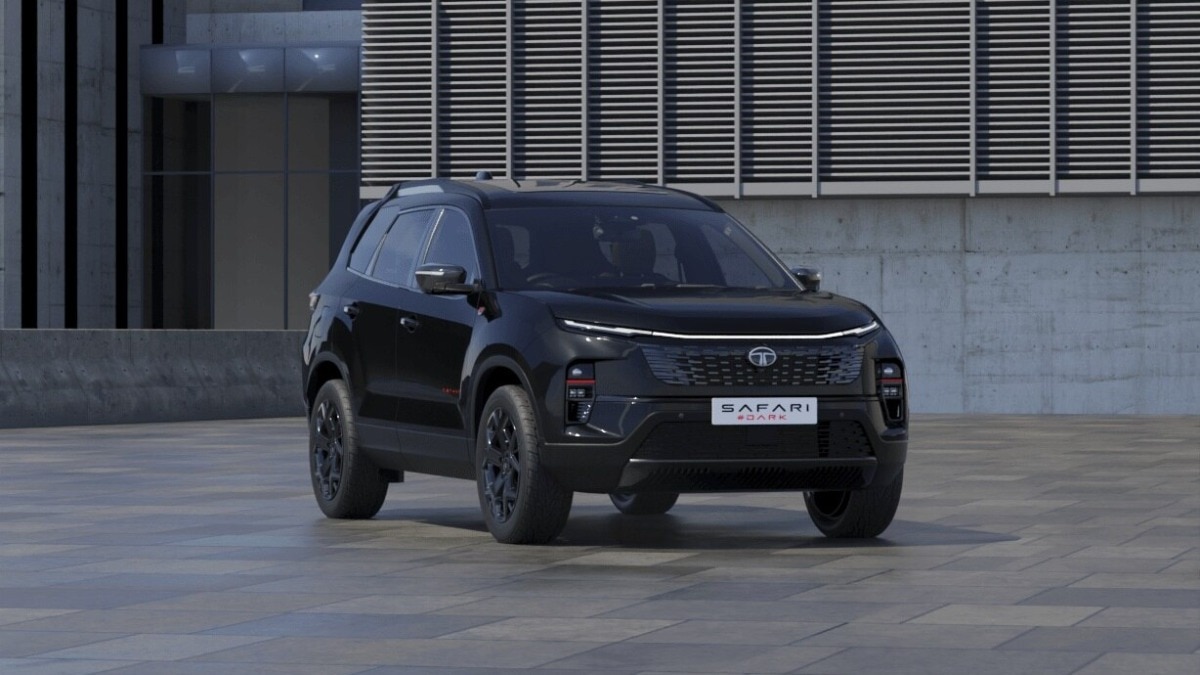
टाटा कार्स को लेकर इंडियन कम्प्यूटर इमरजेंसी रिस्पॉन्स टीम (CERT-In) एक वॉर्निंग जारी की है. ये वॉर्निंग टाटा मोटर्स की गाड़ियों से जुड़ी हुई है, जो कंपनी के कनेक्टेड व्हीकल ऐप से जुड़ी हुई है. दरअसल, कार के कनेक्टेड व्हीकल ऐप्स iRA 2.0 और iRA.ev में खामी पाई गई है.
इस खामी का फायदा उठाकर हैकर्स बड़ी ही आसानी से किसी टाटा कार में सेंध लगा सकते हैं. सरकारी एजेंसी ने इसे लेकर हाई सिक्योरिटी लेवल की वॉर्निंग जारी की है. एजेंसी का कहना है कि इस खामी का फायदा उठाकर हैकर्स जरूरी क्रेडेंशियल या गाड़ी से जुड़ी तमाम जानकारी और सर्विसेस तक का एक्सेस हासिल कर सकते हैं.
आइए समझते हैं इस खामी का फायदा कैसे हैकर्स को मिलेगा. iRA 2.0 टाटा की पेट्रोल और डीजल कारों से जुड़ा हुआ है. वहीं iRA.ev का संबंध कंपनी की इलेक्ट्रिक कारों से है. CERT-in ने वॉर्निंग iRA 2.0 से वर्जन 26.73 और उससे नीचे के वर्जन के लिए जारी की है.
वहीं iRA.ev के वर्जन 26.72 और उससे नीचे के वर्जन में भी ये खामी पाई गई है. एजेंसी ने कंज्यूमर्स को कार का सॉफ्टवेयर अपडेट करने की सलाह दी है. बात करें इस ऐप की तो ये कार के लिए स्मार्टफोन को एक रिमोट में बदलता है.
इसका इस्तेमाल करके यूजर कार की लोकेशन ट्रैक कर सकता है, व्हीकल की हेल्थ चेक कर सकता है, ट्रिप देख सकात है और फ्यूल या बैटरी हेल्थ भी देख सकते हैं. यहां तक की इसका इस्तेमाल करके रिमोट कमांड देकर डोर लॉक कर सकते हैं.