Beat Report: पाक बना साइबर फ्रॉड का नया हब? 212 की गिरफ्तारी ने खोला इंटरनेशनल स्कैम का नेटवर्क
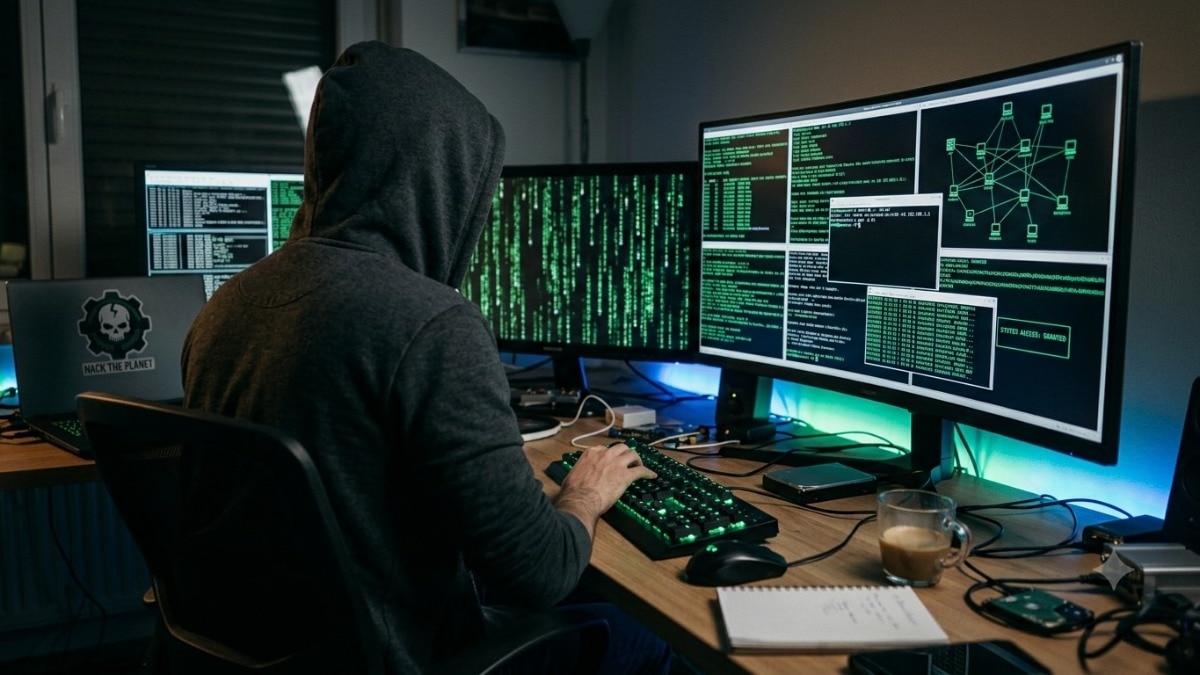
इस्लामाबाद में तीन अवैध कॉल सेंटरों पर एक्शन हुआ है. इस एक्शन में 212 लोग हिरासत में लिया है. साथ ही 7 चीनी नागरिक भी शामिल. एक्शन के तहत 306 मोबाइल फोन, 383 कंप्यूटर/CPU और 299 मॉनिटर-लैपटॉप भी बरामद किए गए हैं.
जांच में पता चला है कि भारत और ब्राजील से नेटवर्क के लिंक सामने आने आए हैं. पाकिस्तान में साइबर फ्रॉड के बढ़ते नेटवर्क और चीन से जुड़े संदिग्ध ऑपरेटरों पर अब सवाल तेज हो गए हैं.
पाकिस्तान में साइबर फ्रॉड के नेटवर्क को लेकर एक बड़ा खुलासा सामने आया है. पाकिस्तान की राजधानी इस्लामाबाद में National Cyber Crime Investigation Agency (NCCIA) ने पिछले 24 घंटों में तीन कथित अवैध कॉल सेंटरों पर छापेमारी कर 212 लोगों को हिरासत में लिया है.
इन कॉल सेंटर्स में पाकिस्तानी नागरिकों के अलावा चीनी नागरिक भी शामिल हैं. एक्शन में इस्लामाबाद के E-11 और G-10 सेक्टर में की गई. एजेंसी के मुताबिक, इन ठिकानों से सैकड़ों मोबाइल फोन, कंप्यूटर, CPU, मॉनिटर और लैपटॉप बरामद किए गए हैं.
यह कार्रवाई इसलिए महत्वपूर्ण है क्योंकि पाकिस्तान पर लंबे समय से अंतरराष्ट्रीय साइबर फ्रॉड नेटवर्क के लिए इस्तेमाल होने वाले डिजिटल इंफ्रास्ट्रक्चर को लेकर सवाल उठते रहे हैं.
सूत्रों ने आजतक को जानकारी दी है पाकिस्तान की साइबर सिक्योरिटी से जुड़ी हुई जांच सिर्फ ग्लोबल लेवल पर लोगों की आंखों में धूल झोंकने के लिए इस तरीके की कार्रवाई कर रहा है.
दरअसल ISI मिलकर इस तरीके से साइबर फ्रॉड क्रिमिनल का एक गैंग चलता है, जो भारत में ही नहीं पूरे विश्व में साइबर फ्रॉड की घटनाओं को अंजाम देता है.
NCCIA के मुताबिक E-11 और G-10 में तीन कथित अवैध कॉल सेंटरों पर कार्रवाई की गई. यहां से कुल 212 लोगों को हिरासत में लिया गया. इनमें पाकिस्तानी और चीनी लोग शामिल हैं, जिसमें महिलाएं भी शामिल हैं.
अधिकारियों के मुताबिक कार्रवाई के दौरान 306 मोबाइल फोन, 383 कंप्यूटर/CPU तथा 299 मॉनिटर और लैपटॉप बरामद किए गए. प्रारंभिक जांच में इन लोगों पर अलग-अलग ऑनलाइन फ्रॉड स्कीम चलाने का आरोप है.
इनमें Google से जुड़े कथित फ्रॉड, लोन स्कीम, डेटिंग स्कीम, फर्जी सोशल मीडिया प्रोफाइल और फर्जी ट्रेडिंग ऑफर शामिल बताए गए हैं.
NCCIA के अनुसार नेटवर्क के तार भारत और ब्राजील तक जुड़े होने के संकेत मिले हैं और मामले में केस दर्ज कर आगे की जांच की जा रही है.
इस पूरे नेटवर्क का मॉडल सिर्फ पाकिस्तान के लोगों को ठगने तक सीमित नहीं था. जांच एजेंसी का दावा है कि इन कॉल सेंटरों से अंतरराष्ट्रीय स्तर पर लोगों को निशाना बनाया जा रहा था.
पूरे मामले में सबसे महत्वपूर्ण पहलू चीनी नागरिकों की मौजूदगी है. पाकिस्तान की एजेंसी ने कार्रवाई में चीनी नागरिकों के पकड़े जाने को कंफर्म किया है. जानकारी अनुसार दर्ज मामले में 212 संदिग्धों के खिलाफ कार्रवाई की गई है, जिनमें सात चीनी नागरिक शामिल बताए गए हैं.
यह पहलू इसलिए भी जरूरी है क्योंकि दक्षिण-पूर्व एशिया में सामने आए कई बड़े साइबर स्कैम सेंटरों में चीनी नागरिकों और संगठित अपराध नेटवर्क की भूमिका जांच का विषय रही है.
कंबोडिया में मई 2026 में एक कैसीनो से जुड़े साइबर-स्कैम ऑपरेशन में चार चीनी नागरिकों को कथित सरगना के तौर पर अदालत के सामने पेश किया गया था.
अधिकारियों के अनुसार उस मामले में साइबर फ्रॉड के साथ मनी लॉन्ड्रिंग और अन्य अपराधों के आरोप भी सामने आए थे. एशिया-पैसिफिक क्षेत्र में साइबर स्कैम सेंटरों और अवैध कैसीनो नेटवर्क के बीच संबंधों पर भी अंतरराष्ट्रीय स्तर पर जांच हुई है.
विश्लेषणों के मुताबिक कोविड के बाद कुछ अवैध या कमजोर नियमन वाले कैसीनो और होटल परिसरों को साइबर स्कैम गतिविधियों के लिए इस्तेमाल किए की जानकारी सामने आई.
क्या पाकिस्तान बन रहा है नया साइबर क्राइम हब?
इस्लामाबाद की कार्रवाई के बाद यह सवाल जरूर उठ रहा है कि क्या पाकिस्तान धीरे-धीरे अंतरराष्ट्रीय साइबर फ्रॉड के लिए एक नया ऑपरेशनल बेस बन रहा है.
एक तरफ पाकिस्तान की एजेंसी खुद राजधानी में अवैध कॉल सेंटरों के खिलाफ बड़ी कार्रवाई कर रही है. वहीं, दूसरी तरफ पिछले कुछ महीनों में पाकिस्तान में अलग-अलग तरह के अंतरराष्ट्रीय साइबर फ्रॉड नेटवर्क सामने आए हैं.
जानकारी के मुताबिक, सितंबर में कराची में NCCIA ने एक अंतरराष्ट्रीय स्कैम कॉल सेंटर के मामले में 27 संदिग्धों को पकड़ा था.
जांच में आरोप था कि संदिग्ध खुद को वित्तीय संस्थानों का अधिकृत प्रतिनिधि बताकर विदेशों में लोगों से संपर्क करते थे और उनकी निजी तथा वित्तीय जानकारी हासिल करने की कोशिश करते थे.
इससे पहले अगस्त में राजधानी इस्लामाबाद में एक कथित साइबर-रोमांस और सेक्सटॉर्शन नेटवर्क पर कार्रवाई हुई थी. उस मामले में 114 विदेशी नागरिकों, जिनमें 111 चीनी और तीन वियतनामी नागरिक बताए गए, को हिरासत में लिया गया था.
इन घटनाओं को एक साथ देखने पर पाकिस्तान में मौजूद अंतरराष्ट्रीय साइबर क्राइम नेटवर्क की तस्वीर ज्यादा स्पष्ट होती है. फर्जी कॉल सेंटर, ऑनलाइन रोमांस फ्रॉड, फाइनेंशियल स्कैम, फर्जी ट्रेडिंग ऑफर और विदेशी नागरिकों को निशाना बनाने वाले डिजिटल नेटवर्क.
भारत के लिए क्यों अहम है पाकिस्तान कनेक्शन?
भारत के नजरिए से यह मामला इसलिए भी महत्वपूर्ण है क्योंकि पाकिस्तान से जुड़े साइबर फ्रॉड के कुछ मामलों में भारतीय नेटवर्क और म्यूल अकाउंट्स की भूमिका सामने आती रही है.
म्यूल अकाउंट यानी ऐसे बैंक खाते जिनका इस्तेमाल ठगी की रकम को एक जगह से दूसरी जगह ट्रांसफर करने के लिए किया जाता है. साइबर अपराधी अक्सर सीधे अपने खाते में रकम नहीं लेते. पहले पैसा कई बैंक खातों में जाता है, फिर उसे नकद, हवाला या क्रिप्टोकरेंसी के जरिए दूसरी जगह भेजने की कोशिश की जाती है.
भारत में भी जांच एजेंसियों ने साइबर फ्रॉड से जुड़े ऐसे नेटवर्क पकड़े हैं, जिनमें म्यूल अकाउंट और क्रिप्टोकरेंसी के जरिए रकम को अलग-अलग देशों में ट्रांसफर करने के आरोप सामने आए हैं.
जून 2026 में दिल्ली पुलिस ने पाकिस्तान-आधारित हैंडलर से कथित संबंध वाले एक डिजिटल-अरेस्ट फ्रॉड नेटवर्क का खुलासा किया था. पुलिस के मुताबिक ठगी की रकम को म्यूल बैंक खातों और क्रिप्टोकरेंसी के जरिए आगे भेजने की व्यवस्था थी.
भारत सरकार ने भी साइबर फ्रॉड में म्यूल अकाउंट्स को बड़ी चुनौती माना है. मई 2026 में I4C और RBI Innovation Hub ने AI आधारित व्यवस्था विकसित करने के लिए समझौता किया, जिसका उद्देश्य संदिग्ध म्यूल खातों की पहचान और साइबर वित्तीय धोखाधड़ी को रोकना है.
कुछ साल पहले तक कंबोडिया, म्यांमार और लाओस जैसे देशों के विशेष आर्थिक क्षेत्रों और कैसीनो परिसरों को बड़े साइबर स्कैम सेंटरों के लिए जाना जाता था. इन जगहों पर नौकरी का झांसा देकर युवाओं को ले जाने और बाद में उन्हें स्कैम करने के लिए मजबूर करने के मामले सामने आ चुके हैं. इस मॉडल को अक्सर Cyber Slavery कहा जाता है.
साइबर स्लैवरी में पीड़ितों को अच्छी नौकरी का लालच दिया जाता है. विदेश पहुंचने के बाद पासपोर्ट और मोबाइल फोन ले लिए जाते हैं और उन्हें ऑनलाइन फ्रॉड करने के लिए मजबूर किया जाता है, जिसके कई आरोप सामने आ चुके हैं.
अब चिंता यह है कि जैसे-जैसे दक्षिण-पूर्व एशिया में सरकारें कार्रवाई बढ़ा रही हैं, वैसे-वैसे अपराधी नए ठिकाने तलाश सकते हैं. पाकिस्तान में सामने आए कॉल सेंटर इसी बदलते भूगोल का हिस्सा हो सकते है.
भारत के लिए पाकिस्तान से जुड़े साइबर नेटवर्क का मुद्दा इसलिए भी महत्वपूर्ण है क्योंकि साइबर अपराध की प्रकृति पारंपरिक अपराध से अलग है. एक व्यक्ति पाकिस्तान में बैठकर कॉल कर सकता है और पीड़ित भारत में हो सकता है. म्यूल अकाउंट किसी तीसरे शहर में हो सकता है. पैसा चौथे देश में क्रिप्टो के जरिए जा सकता है. पूरा ऑपरेशन किसी पांचवें देश में बैठे व्यक्ति के निर्देश पर चल सकता है.
इससे समझ आता है कि अपराध का कोई एक भौगोलिक केंद्र नहीं होता. ऐसे में भारतीय एजेंसियों के लिए सिर्फ कॉल सेंटर पकड़ना पर्याप्त नहीं है. उन्हें डिजिटल फुटप्रिंट, IP डेटा, VoIP रिकॉर्ड, बैंक ट्रांजैक्शन, क्रिप्टो वॉलेट, सोशल मीडिया अकाउंट और म्यूल अकाउंट को एक साथ जोड़ना होगा.
इस्लामाबाद में 212 लोगों की गिरफ्तारी निश्चित तौर पर पाकिस्तान में सक्रिय कथित अंतरराष्ट्रीय साइबर फ्रॉड नेटवर्क की गंभीरता दिखाती है. लेकिन यह कार्रवाई एक बड़े सवाल का जवाब नहीं देती. इन नेटवर्कों का वास्तविक मास्टरमाइंड कौन है और पैसा आखिर कहां जाता है?
चीन और पाकिस्तान के नागरिकों की एक साथ मौजूदगी, भारत और ब्राजील से बताए गए लिंक, सैकड़ों डिजिटल डिवाइस और अंतरराष्ट्रीय फ्रॉड की तकनीक इस मामले को सामान्य अवैध कॉल सेंटर से कहीं बड़ा बनाती है.
साथ ही, ISI की भूमिका, चीनी कैसीनो मालिकों की भागीदारी या पाकिस्तान में सैकड़ों अन्य कॉल सेंटरों के सक्रिय होने जैसे दावों को अभी स्वतंत्र और ठोस जांच के आधार पर साबित किया जाना बाकी है.
मौजूदा कार्रवाई ये जरूरी क्लियर हो जाता है कि पाकिस्तान की अपनी साइबर एजेंसी को राजधानी में संगठित और अंतरराष्ट्रीय ऑनलाइन फ्रॉड नेटवर्क के खिलाफ बड़े स्तर पर कार्रवाई करनी पड़ रही है.
अब निगाह इस बात पर होगी कि 212 गिरफ्तारियों के बाद जांच कहां तक पहुंचती है, सिर्फ कॉल सेंटर के कर्मचारियों तक या फिर उन लोगों तक भी, जो इस पूरे डिजिटल फ्रॉड इकोसिस्टम को पैसा, तकनीक, पहचान और अंतरराष्ट्रीय नेटवर्क उपलब्ध करा रहे हैं.